
直接答案:权限不能只靠“管理员”和“普通用户”两级。应把业务角色、组织范围、患者归属和操作类型组合起来,分别控制查看、编辑、审核、导出、配置和账号管理。
同一名患者可能由多专业协作,但协作并不意味着所有人都能看到全部数据。权限设计需要同时支持工作需要与患者隐私保护。
先从岗位职责形成权限矩阵
逐项列出每类角色需要查看、填写、确认和管理的内容,无法说明业务用途的权限不应默认开放。
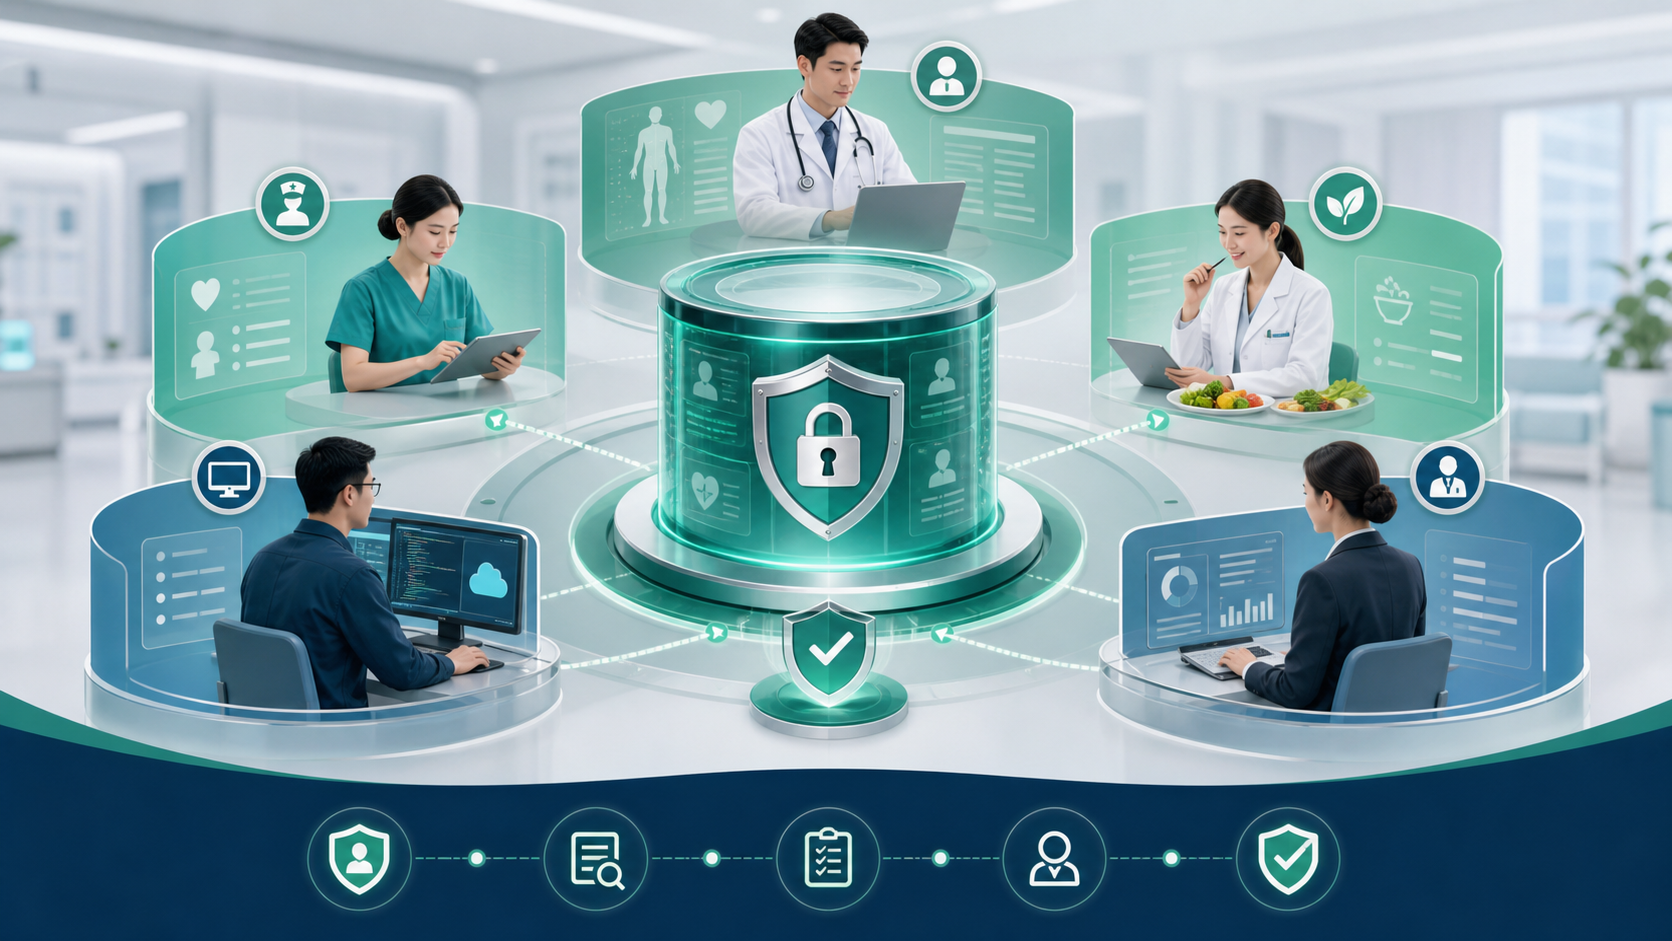
叠加组织和患者范围
同一角色在不同院区或科室可能只管理本范围患者,跨科协作应使用明确授权而非永久扩大权限。
高风险操作单独控制
批量导出、权限调整、模板发布和患者合并等操作应限制人员,并保留审批或审计证据。
人员变化及时回收权限
转岗、离职和临时协作结束后要同步停用或回收,历史操作仍保留原账号归属。
常见问题
信息科管理员能否查看所有临床内容?
不应因为负责技术运维就默认拥有全部业务数据,具体权限按医院职责和最小必要原则确定。
医生之间可以互相查看患者吗?
应根据患者归属、会诊和授权规则控制,而不是默认全院开放。
权威来源
参考《医疗卫生机构网络安全管理办法》。具体安全方案需由医院信息科、网络安全及相关管理部门审查。
内容说明:本文用于行业信息与产品实践交流,不构成诊疗指南、采购承诺或合规结论。涉及政策、标准与专业诊疗的内容,请以主管部门原文和所在机构流程为准。