
直接答案:减肥门诊系统涉及患者身份、体重、用药和随访反馈等信息,安全建设应覆盖组织责任、账号权限、数据全生命周期、网络边界、日志审计、漏洞修复、备份恢复和事件处置,而不只是部署一套安全设备。
专病系统同时连接医护端、患者端和医院其他系统,数据流向较多。项目开始时就明确责任和边界,比上线后补安全措施更有效。
落实责任与数据分类
医院业务、信息科、管理部门和服务方应明确职责,对数据用途、重要程度和访问范围进行梳理。
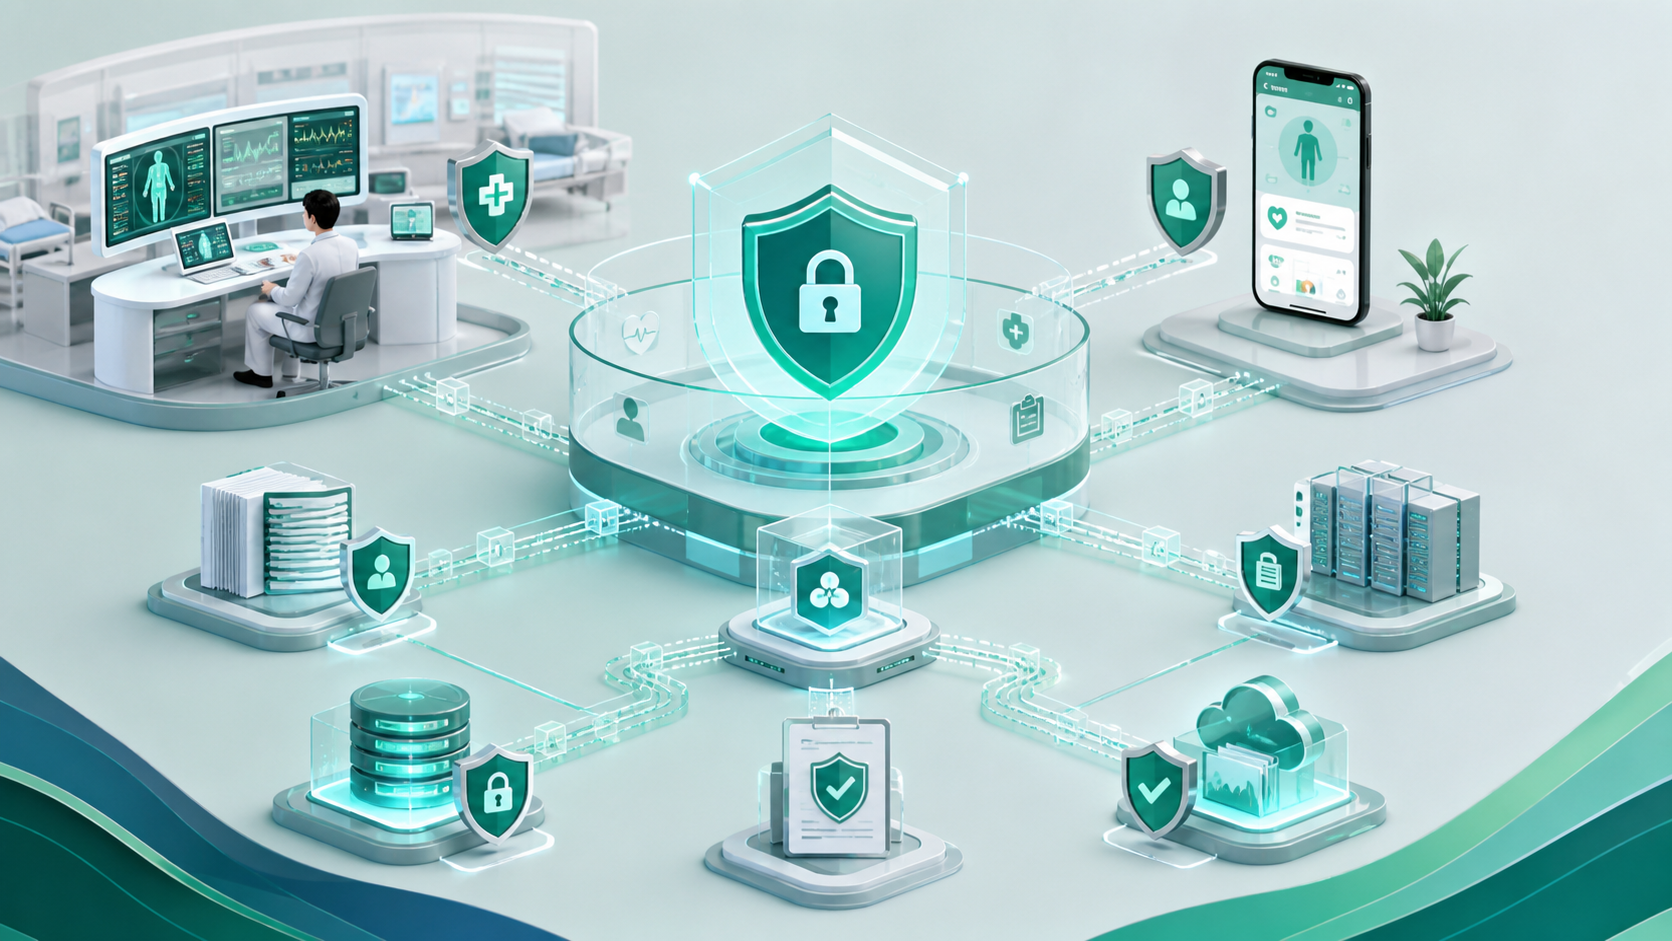
从账号权限控制日常风险
使用统一身份、强认证、最小必要授权和及时停用机制,高风险操作单独授权并审计。
保护数据传输与存储
接口、文件、备份和移动端访问都应采用医院批准的保护措施,避免敏感信息进入普通日志。
建立持续安全运营
定期开展漏洞、依赖、日志和恢复检查,出现事件时按预案止损、报告、修复并复盘。
常见问题
私有化部署是否天然安全?
不是。部署位置之外仍要落实身份、权限、网络、漏洞、日志和运维责任。
患者小程序可以直接连接院内数据库吗?
不应直接连接,应通过医院批准的安全服务和访问控制架构。
权威来源
参考《医疗卫生机构网络安全管理办法》。具体安全方案需由医院信息科、网络安全及相关管理部门审查。
内容说明:本文用于行业信息与产品实践交流,不构成诊疗指南、采购承诺或合规结论。涉及政策、标准与专业诊疗的内容,请以主管部门原文和所在机构流程为准。